Sécurité des données en PME : 5 mesures clés pour 2026
Vous êtes responsable informatique dans une petite ou moyenne entreprise et vous savez que la sécurité des données est un enjeu majeur en 2026. Les menaces évoluent rapidement, et une faille peut compromettre la continuité de votre activité. Il est donc indispensable d’adopter dès maintenant des pratiques robustes qui couvrent l’ensemble de vos actifs numériques, qu’il s’agisse d’ordinateurs de bureau, de serveurs, de téléphones ou de services cloud.
Les 5 mesures essentielles pour protéger vos données en 2026
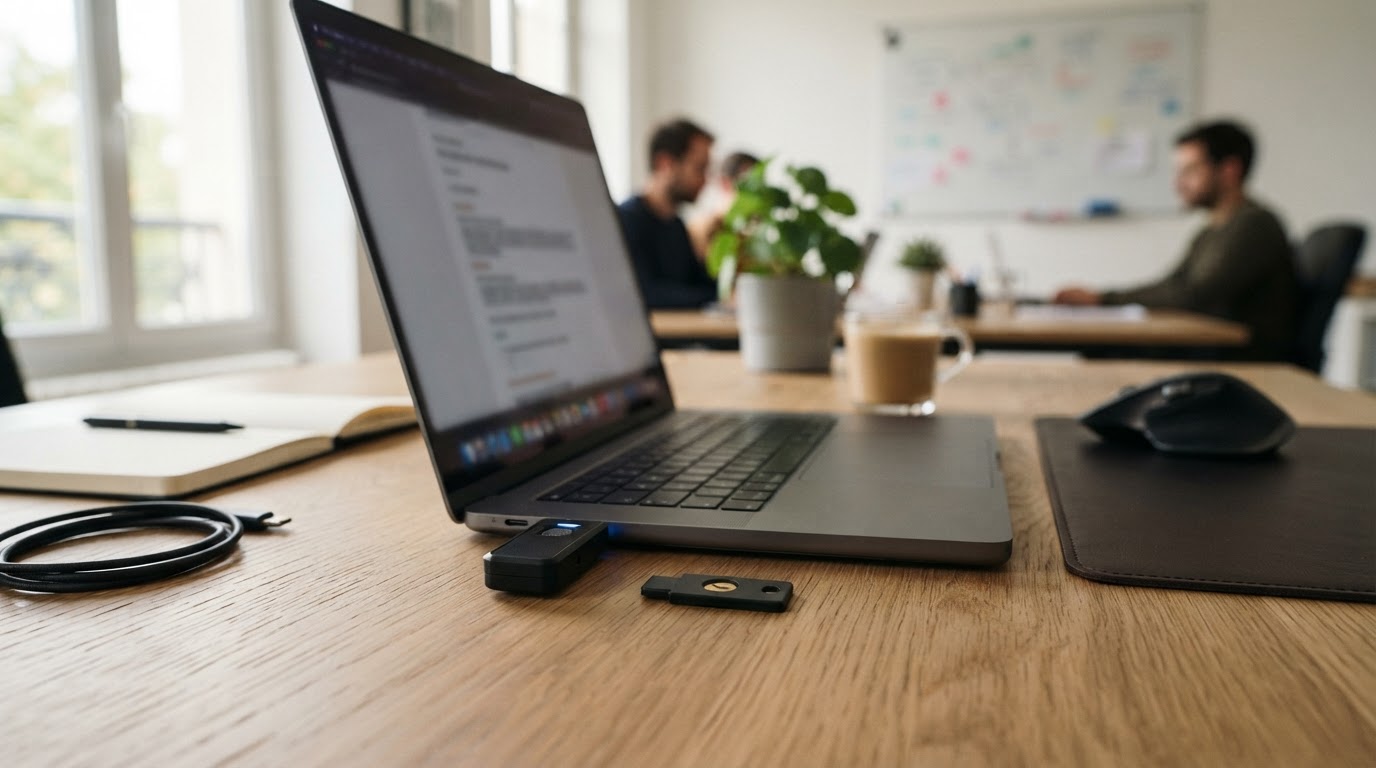
La première mesure consiste à activer l’authentification multifacteur (MFA) sur tous les comptes sensibles, y compris la messagerie, les services cloud, la banque en ligne et les outils de télétravail. En exigeant une seconde preuve, vous limitez fortement le risque de vol d’identifiants. Privilégiez les applications d’authentification ou les clés de sécurité physiques, et désactivez les comptes partagés ou ceux des anciens salariés afin de réduire les points d’entrée.
Ensuite, assurez‑vous que toutes les mises à jour de sécurité sont installées rapidement. Activez les mises à jour automatiques lorsque cela est compatible avec votre activité, puis vérifiez régulièrement l’état des postes de travail, des smartphones, des routeurs, des serveurs et des logiciels métiers. Un inventaire à jour vous permet d’identifier les appareils obsolètes qui ne reçoivent plus de correctifs et de les remplacer ou isoler avant qu’ils ne deviennent une vulnérabilité.
La sauvegarde des données doit être fiable et testée. Appliquez la règle 3‑2‑1 : conservez trois copies des données, sur deux supports différents, dont une copie hors site et déconnectée du réseau. Chiffrez les sauvegardes contenant des informations sensibles et définissez une procédure de restauration régulière pour garantir que vous pouvez récupérer vos fichiers en cas de ransomware ou de perte accidentelle.
Il est également crucial de réduire et de contrôler les droits d’accès. Chaque utilisateur ne doit disposer que des permissions nécessaires à son poste. Séparez les comptes administrateur des comptes utilisateurs courants, réviser les droits lors de chaque changement de fonction, et retirer immédiatement les accès lors d’un départ. Sécurisez les connexions distantes avec MFA et un VPN, et limitez la télémaintenance aux créneaux et aux appareils autorisés.
Enfin, préparez une réponse aux incidents en établissant un plan d’action clair. Identifiez les rôles, les procédures de containment, de communication et de restauration, et testez régulièrement le plan pour vous assurer qu’il fonctionne en situation réelle. Cette préparation minimise l’impact d’une éventuelle attaque et protège la réputation de votre PME. N’hésitez pas à visiter notre boutique en ligne ou à contacter notre service d’assistance afin d’obtenir des solutions adaptées à vos besoins de sécurité.